HCP Terraform の運用設定: 通知と run trigger、destroy と workspace の削除
HCP Terraform の workspace の Settings には、run を始める設定のほかに、運用で使う設定が並んでいる。
この記事では、そのうちの 3 つを 1 つずつ動かして、何が起きるかを確かめる。
- run の出来事をメールで受け取る通知
- ほかの workspace の apply に続けて run を始める run trigger
- Terraform が作ったリソースを消す destroy の run と、workspace の削除
前提
次の状態から始める。(「HCP Terraform の環境分離: stg と prod の workspace の設定」を参照)
- workspace
tfc-study-stgとtfc-study-prodが、GitHub の同じリポジトリの main ブランチにつながっている - auto-apply は stg が有効、prod が無効
- どちらの workspace も S3 バケットを 1 つ管理している
- stg は Terraform variable
enable_archive_bucketがtrueで、アーカイブ用のバケットも管理している
run の出来事を受け取るために通知を作る
通知は、run が始まった、承認待ちで止まった、失敗した、といった出来事を外に届ける設定。workspace ごとに持つ。
届け先は 4 種類から選べる。
- メール
- Slack
- Microsoft Teams
- 任意の URL(webhook。出来事が起きたときに、その URL へ HTTP でデータを送る)
通知の設定
stg の workspace の Settings → Notifications で Create a notification を押し、次のように入力した。
| 項目 | 入力した値 |
|---|---|
| Destination | |
| Name | study-mail |
| Email Recipients | 自分のユーザー |
| Run Events | All events |
Slack の通知も同じ画面から作れる。Destination に Slack を選び、Slack で発行した Webhook URL を入力する。
作った通知は Notifications のページに並ぶ。
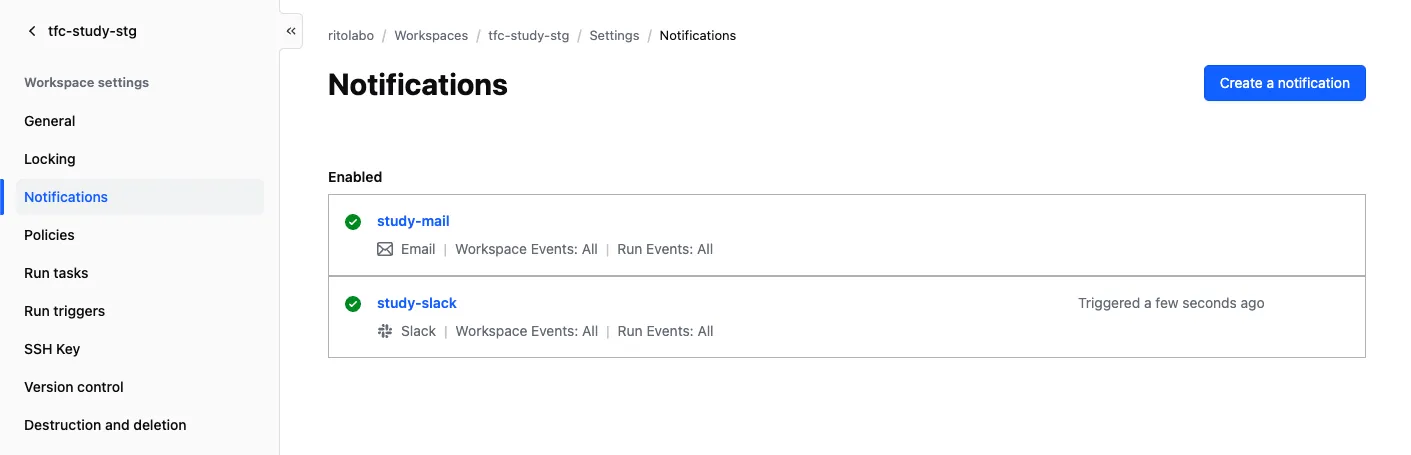
run を始めると出来事ごとにメールが届く
stg の workspace で New run から run を始めた。.tf も変数も変えていないので、run は Planned and finished で終わる。
メールは 3 通届いた。

- 件名は
Terraform Notification from <organization>/<project>/<workspace> - is in state <run の状態>の形 - 1 つの run で、状態が Created、Planning、Planned and Finished に変わるたびに 1 通ずつ届いた
届ける出来事を絞る
Run Events は、All events のほかに出来事を選んで指定できる。
| Run Events | 届くとき |
|---|---|
| Created | run ができた |
| Planning | plan が始まった |
| Needs Attention | plan に変更があり、承認を待っている |
| Applying | apply が始まった |
| Completed | run が成功して終わった |
| Errored | run がエラーか中止で終わった |
All events は、通知が届くことを確かめるために選んだ。
Needs Attention と Errored だけを選ぶと、人の操作が必要なときにだけ届く。
PR で始まる plan だけの run は、通知の対象にならない。
workspace の apply に続けて別の workspace の run を始めるために run trigger を設定する
run trigger は、workspace 同士のつなぎ。つないだ先の workspace で apply が成功すると、自分の workspace の run が自動で始まる。
- きっかけになる workspace を source workspace と呼ぶ
- 設定は、run を始められる workspace に入れる
公式ドキュメントは、ほかの workspace が作ったものに頼っている workspace のための機能と説明している。
たとえば、ネットワークを作る workspace と、そのネットワークにサーバーを作る workspace の組み合わせ。
この記事の 2 つの workspace は同じ .tf を使っていて、そのような関係はない。
run trigger の動きを確かめるために、stg を source workspace にして prod につないだ。
run trigger の設定
prod の workspace の Settings → Run triggers を開き、Source workspaces に tfc-study-stg を追加する。
同じページに Auto-apply run triggers の設定がある。
- run trigger で始まった run を、承認なしで apply まで進めるかどうかを決める
- General の auto-apply とは別の設定で、既定は無効
stg の apply が成功すると prod の run が始まる
run trigger のきっかけになるのは、source workspace で apply が成功した run。
stg に変更を作るために、stg の workspace の Variables で enable_archive_bucket を false に変えて run を始めた。
- plan は
1 to destroy。アーカイブ用のバケットが削除の対象になる - stg は auto-apply が有効なので、そのまま Applied で終わる
prod の workspace を開くと、操作していないのに run が 1 つできていた。
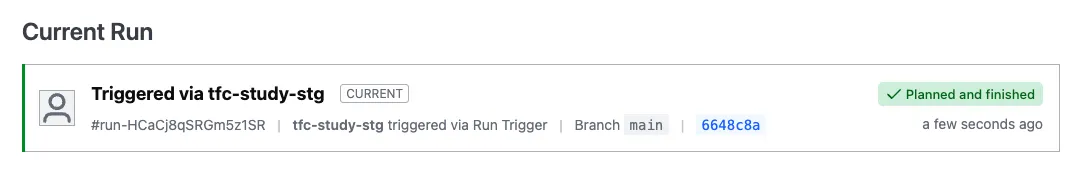
- run の名前は
Triggered via tfc-study-stg。始めたものとしてtfc-study-stg triggered via Run Triggerと表示される - prod の
.tfと変数は変わっていないので、plan に変更はなく Planned and finished で終わった
Terraform が作ったリソースを消すために destroy の run を実行する
workspace を使い終えたときに行うことは 2 つあり、順番が決まっている。
- Terraform が作ったリソースを消す(destroy)
- workspace を削除する
workspace を先に削除すると、state も一緒に消える。リソースは AWS に残り、Terraform からは消せなくなる。
2 つの操作は、workspace の Settings → Destruction and deletion のページにある。
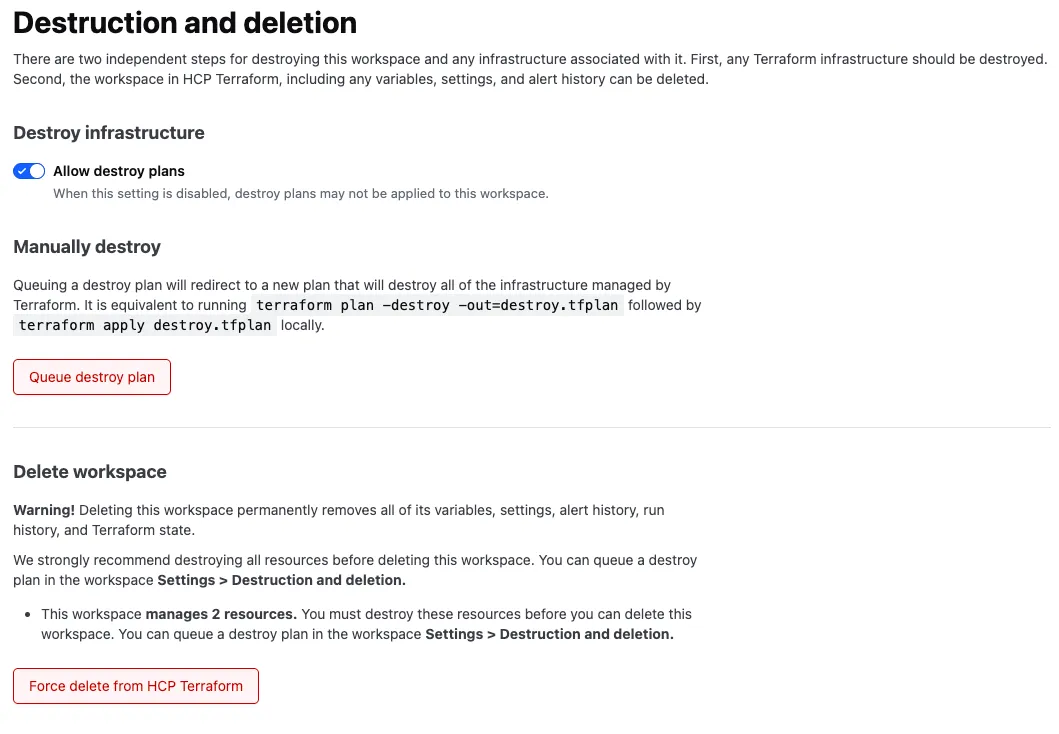
- Allow destroy plans
- destroy の run を許すかどうかのスイッチ。既定は有効
- Queue destroy plan
- destroy の run を始めるボタン
- ローカルの
terraform plan -destroyとterraform applyに当たる
- Delete workspace
- workspace を削除する区画
- リソースが残っている間は、先に destroy するようにという注意書きが出て、ボタンは Force delete from HCP Terraform になる
destroy の run も auto-apply の設定に従う
Queue destroy plan を押すと、確認のあとに run が始まる。destroy も run の 1 つで、Runs の一覧に並ぶ。
run trigger を設定したままだと、stg の destroy が成功したときに prod の run が始まる。先に prod の run trigger を削除した。
stg と prod で、run の進み方は違った。
| workspace | auto-apply | destroy の run の進み方 |
|---|---|---|
tfc-study-stg |
有効 | 承認なしで apply まで進み、リソースが消えた |
tfc-study-prod |
無効 | plan のあとで止まり、承認を待った |
prod の run のページは次のとおり。
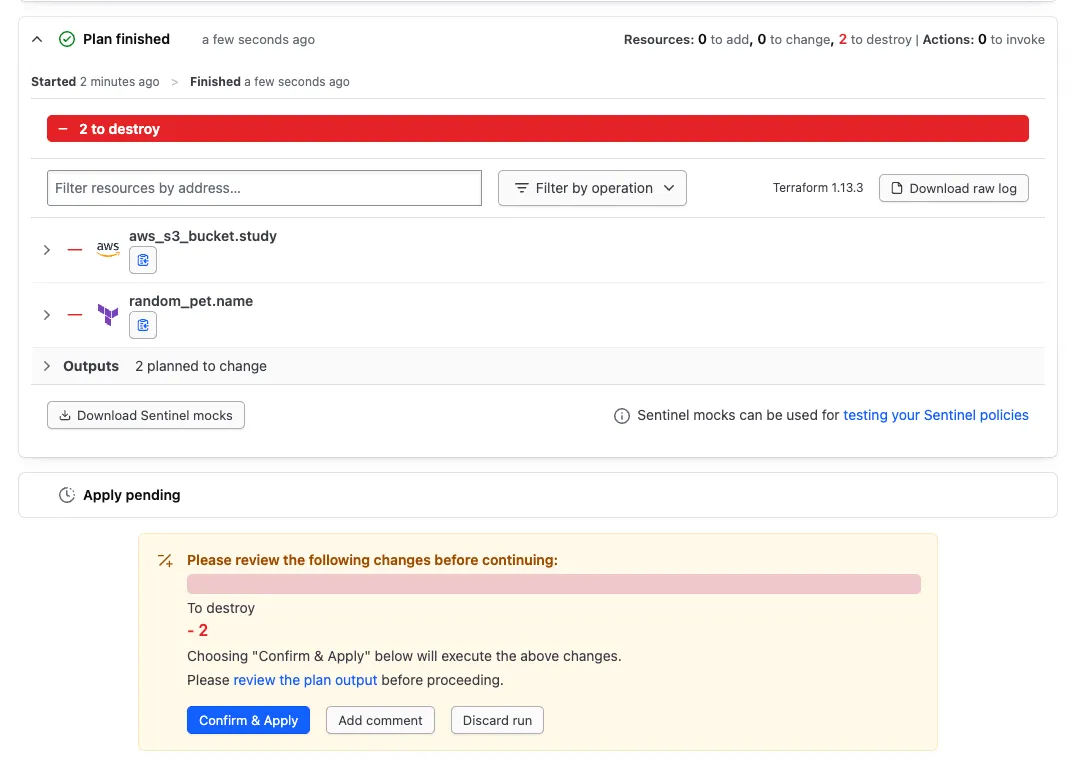
- plan は
2 to destroy。state にある S3 バケットとrandom_pet.nameの両方が削除の対象になる - Confirm & Apply を押すと apply が実行され、リソースが消える
auto-apply が有効な workspace では、Queue destroy plan の確認が最後の確認になる。
2 つの run が終わったあと、AWS にバケットが残っていないことを確かめた。
$ aws s3 ls | grep tfc-study
何も出力されない。
使い終えた workspace を削除する
リソースがなくなると、Delete workspace のボタンは Delete from HCP Terraform に変わる。押すと確認の入力欄が出るので、delete と入力する。
workspace を削除すると、次のものも一緒に消える。
- 変数
- 設定(通知、run trigger を含む)
- run の履歴
- state
destroy で消えるのは、Terraform が作って state に入っているリソースだけ。それ以外は自分で消す。この記事の構成では次のものが当たる。
- HCP Terraform の variable set
- AWS の IAM ロールとポリシー、ID プロバイダー(run が AWS を操作するために、コンソールで作ったもの)
まとめ
- 通知は workspace ごとの設定。run の状態が変わるたびに、メールや Slack に届く。届ける出来事は Run Events で絞れる
- run trigger は、source workspace の apply が成功したときに、自分の workspace の run を始める。設定は run を始められる workspace に入れる
- run trigger で始まった run を承認なしで apply するかどうかは、auto-apply とは別の設定で決める
- リソースを消すときは Queue destroy plan で destroy の run を始める。auto-apply が有効な workspace では承認なしで apply まで進む
- workspace の削除は destroy のあとに行う。先に削除すると state が消え、リソースが残る
参考 URL
- [official] Workspace notifications in HCP Terraform | Terraform | HashiCorp Developer
- [official] HCP Terraform run triggers | Terraform | HashiCorp Developer
- [official] Destroy infrastructure resources and delete workspaces in HCP Terraform | Terraform | HashiCorp Developer
- [official] Workspaces settings in HCP Terraform | Terraform | HashiCorp Developer